Showing posts with label Info. Show all posts

Wednesday, September 16, 2015


Setelah berpulas-pulas mencari sebab dan cara perbaiki akhirnya temui juga dan penulis pun tak sangka kenapa harus ada sangkut paut dengan hardware acceleration arghh abaikan yang penting perfomance web browser kembali pulih dan senyum selalu .


Vroom vroom ! laju-laju nak pergi manalah yerkk , bukan apa kelajuan itu kan mampu menjimatkan masa . baiklah mari kita perbetulkan apa yang tidak harus kita guna didalam setting web browser Mozilla Firefox .


Ya ! , tidak perlu edit about:config , tidak perlu edit rigistry key pada windows tidak juga perlu apt-get update pada linux apa yang anda perlu lakukan cumalah untick beberapa option di bahagian tools > Advanced > General , turut jangan lupa untuk clear cache ye .


Posted on Wednesday, September 16, 2015 by Newbie3viLc063s

2 comments


Penulis nak tegaskan yang sebenarnya web browser firefox anda lagging bukan kerana sebab kartun peluk bumi tu yang seakan-akan logo Mozilla Firefox .

Mozilla Firefox kini boleh dikatakan web browser yang terlaris dan mempunyai berjuta addon . Walau dia mempunyai berjuta addon pada penulis bukan semua addon dapat support gara-gara kerana pihak Mozilla rajin patch bugs dan update version  ..


Jangan sedih , penulis bukan nak marah cuma realiti . Berkaitan isu sering lagging ketika scrolling dan nonton video streming  .  Tolak campur tolak campur lepas tu bahagi jawapannya , penulis berpendapat salah satu  penyebab mungkin adalah kerana flash plugin tidak update version terkini , mungkin juga sebab web browser belum update yang terkini atau mungkin sebab spec processor atau ram memory anda yang tidak mencukupi kehendak dan paling akhir ialah mungkin banyak perisian yang sedang running dalam satu masa .


Bagi penulis tak kan pula setiap kali Mozilla Firefox update version, kita sebagai pengguna pun kena upgrade spec komputer ingat harga satu unit komputer puluhan ringgit malaysia ? Bersambung lagi . .


Posted on Wednesday, September 16, 2015 by Newbie3viLc063s

1 comment

Saturday, May 31, 2014

Assalamualaikum....

Umum mengetahui bahawa Broadcom BCM43xx mempunyai masalah sambungan wifi dalam operating system Linux tapi jangan risau penulis ada satu cadangan yang boleh korang cuba untuk selesaikan masalah tersebut.


Untuk kenalpasti driver yang Ubuntu anda pakai, masukkan cmd berikut:


$ lspci -k | grep -A 2 Network


02:00.0 Network controller: Broadcom Corporation BCM4312 802.11b/g LP-PHY (rev 01)
Subsystem: Hewlett-Packard Company BCM4312 802.11b/g Wireless LAN Controller
Kernel driver in use: wl


Jadi solution:

Purge bcmwl-kernel-source:

$ sudo apt-get purge bcmwl-kernel-source

Dan install:

sudo apt-get install b43-fwcutter firmware-b43-lpphy-installer

dan Reboot. Solve

Seharusnya wifi dapat running.


Untuk check driver yang terkini, guna cmd ni:

$ lspci -k | grep -A 2 Network

02:00.0 Network controller: Broadcom Corporation BCM4312 802.11b/g LP-PHY (rev 01)
Subsystem: Hewlett-Packard Company BCM4312 802.11b/g Wireless LAN Controller
Kernel driver in use: b43-pci-bridge


Sekiranya masalah wifi berbangkit, guna cmd ni:

$ lsmod | grep -E 'wl|b43'

dan 

$ sudo service network-manager restart

Last, Reboot

Terima kasih kepada Ubuntu LoCo Team :)

Posted on Saturday, May 31, 2014 by Newbie3viLc063s

10 comments

Saturday, February 1, 2014


Assalamualaikum,
Apa khabar semua? diharapkan pembaca semua sihat2 sentiasa :)

Pasti ramai yang dah tahu cara membuat backdoor menggunakan metasploit ?
Sekarang tiba masanya korang ambil tahu  basic command yang disediakan oleh meterpreter.

1. help
command ' help ' akan menampilkan menu help pada terminal.

2. background
command ' background ' mengembalikan kita kepada prompt msf/prompt sebelum exploit dijalankan.

3. ps
command ' ps ' digunakan untuk menampilkan proses yang sedang berjalan pada mesin target.

4. migrate
command ' migrate ' digunakan untuk berpindah pada proses yang lain.

5. ls
command ' ls ' digunakan untuk menampilkan isi file dari sebuah folder tempat kita berada.

6. download
command ' download ' adalah untuk mendownload file dari komputer mangsa, dan gunakan double-slashes ( \\ )untuk menetapkan direktori.

7. upload
command ' upload ' adalah untuk mengupload file kedalam komputer mangsa(biasanya backdoor), dan gunakan double-slashes.(//)

8. ipconfig
Perintah ' ipconfig ' untuk menampilkan kartu jaringan/network interfaces dan alamat mangsa.

9. getuid
Command ' getuid ' adalah untuk menampilkan hostname dari komputer mngsa.

10. execute
command ' execute ' adalah untuk menjalankan aplikasi pada komputer mangsa.

11. shell
Perintah ' shell ' adalah perintah untuk mendapatkan shell dari komputer mangsa(biasanya command Prompt Untuk Windows).

12. idletime
command' idletime ' adalah command untuk mengetahui waktu yang kita guna.

13. hasdump
Perintah ' hashdump ' untuk menampilkan data dari SAM file.

14. ?
command ' ? ' adalah untuk menampilkan help dari meterpreter.

15. channel
command ' channel ' untuk menampilkan channel yang sedang aktif.

16. close
command ' close ' untuk keluar dari channel.

17. exit
command ' exit ' untuk keluar dari session yang sedang aktif.

18. interact
command ' interact ' untuk interaksi dengan channel.

19. irb
command ' irb ' untuk menjalankan ruby shell command.

20. quit
command ' quit ' kembali kepada terminal meterpreter dan keluar dari session yang aktif.

21. read
command ' read ' membaca data dari channel.

22. run
command ' run ' untuk dapat menjalankan script meterpreter.

23. write
command ' write ' digunakan untuk menulis kedalam channel.

24. cat
command ' cat ' digunakan untuk membaca sebuah file.

25.keyscan
Untuk merekod Log Keyboard mangsa (keyloger )

26.sysinfo
untuk melihat System Informasi Target.

Itulah serba sedikit command asas yang perlu pentester tahu untuk menjalankan pengujian ke atas mesin target. 

-sekian-
./4HM3D

Posted on Saturday, February 01, 2014 by Newbie3viLc063s

8 comments

Friday, November 29, 2013

Assalamualaikum dan selamat petang....
Petang ni Ahmed akan tunaikan permintaan liker page NEC yang ingin tahu cara install aircrack dalam Ubuntu.Aircrack ni kegunaan dia untuk ujian penembusan wireless(wifi).

Macam biasa start terminal dulu (ctrl+alt+T)

1- install build-essential dan libssl
sudo apt-get install build-essential&&apt-get install libssl-dev


2- Download aircrack:

3- Extract file aircrack-ng:
tar -zxvf  aircrack-ng-1.1.tar.gz

4- Change directory ke folder aircrack:
cd aircrack-ng-1.1

5- Configure permission:
gedit common.mak:
buang perkataan -Werror dan save file

6- Langkah terakhir ialah jalankan command:
make dan sudo make install

7- Jika korang mahukan airodump versi terkini sila jalankan command:
sudo airodump-ng-oui-update

HASILNYA!!!

P/S: Kalau nak crack wifi tu rajin2 la google kami tidak menyediakan perkhidmatan itu ^_^

Bantulah NEC agar kami sentiasa ada bersama anda ( ^ _ ^ )


Posted on Friday, November 29, 2013 by Newbie3viLc063s

8 comments

Monday, November 18, 2013

Linux sememangnya sesuai untuk pelbagai lapisan umur,masyarakat tak kira tua atau muda semua boleh gunakan linux untuk melakukan aktiviti mereka berbanding operating system windows yang hanya tertumpu pada satu skop sahaja.Hari ni penulis tak berminat nak komen panjang-panjang pasal linux ni lagi kerana umum sudah mengetahui linux ini sangat POWERFUL sehinggakan kanak-kanak sekitar 3 tahun pon pandai menggunakan komputer XD.Tak Percaya?? jom tengok.

1- Sugar Linux
Distro ini dibuat oleh "one laptop per child project".Sugar linux sangat bagus diterapkan dalam kelas berkomputer bagi kanak-kanak yang gemarkan bentuk-bentuk kerana icon yang mesra pengguna terutama kanak-kanak.

2- EduBuntu
Edubuntu based on Ubuntu,sememangnya senang di-install,mempunyai graphic yang ceria dan mirip penggunaan windows.

3- LinuxKidx
linuxkidx menggunakan interface KDE,based on slackware dan yang paling penting sekali mesra kanak-kanak XD

4- Foresight Kidz
Based on Foresight linux,Distro yang terkenal dengan conary packages manager.Dengan Conary mudah sahaja menguruskan pakej kanak-kanak pon tahu buat.

5- Qimo Linux
Qimo juga based on ubuntu direka untuk belajar dirumah berbanding dikelas tadika,ibu bapa pon senang nak ajar guna komputer

6- Doudou Linux
Ni Distro kegemaran penulis,kerana bukan sahaja kanak-kanak ja bole guna bahkan orang tua pon bole menggunakan doudou ni.Tambahan pula interfacenya macam console game mesti anak-anak anda suka.


 Ajarlah anak-anak anda menggunakan sumber terbuka kerana ianya sangat bagus untuk mereka tak perlu memikirkan masalah anti-virus,update 3minggu sekali dan sebagainya 'manjakan' mereka dengan command line :P Hindari windows kerana Bill Gate berkerjasama dengan NSA heheheh....


Posted on Monday, November 18, 2013 by Newbie3viLc063s

11 comments

Sunday, November 10, 2013

Assalamualaikum.
Hari ni penulis akan memberikan tips-tips untuk menangkis serangan nmap(network mapper).
Bagi mereka yang gemar melakukan exploit terhadap operating system nmap adalah senjata ampuh sebelum melakukan proses exploiting.Itu bagi attacker la,macam mana pula dengan korang? adakah korang rela port-port korang di-scan dan di-exploit begitu sahaja? NEC memberikan solusi kepada pengguna linux:

Buka Terminal dan install portsentry:

root@evilc063s:~$ sudo apt-get install portsentry(akan keluar arahan bla2 just tekan enter)
root@evilc063s:~$ sudo apt-get update
root@evilc063s:~$ sudo gedit  /etc/portsentry/portsentry.conf

cari perkataan ni di dalam portsentry.conf:

tukar "0" kepada "1" macam gambar dibawah:


Save dan jalankan command:
root@evilc063s:~$ /etc/init.d/portsentry start
kini nmap tidak mampu scanning open port pada os anda :D


SEBAGAI BUKTI:

 Penulis menggunakan distro ubuntu dan melakukan scanning keatas backtrack yang kini sedang menggunakan portsentry

Nmap gagal dalam scanning!Penulis sengaja menggunakan command T5 kerana dia mampu menembusi firewall pada kebanyakkan os tapi malangnya tidak mampu menembusi portsentry :D

CC: NEC family


Posted on Sunday, November 10, 2013 by Newbie3viLc063s

7 comments

Thursday, October 31, 2013


Assalamualaikum,
Maaf sebab lama tak update blog maklum la wifi jiran dh tukar password XD tetapi malangnya wifi beliau telah digodam sekali lagi muehehe.
Bersempena dengan kejadian tuh penulis buat la satu artikel berkenaan iaitu cara menjaga wifi dari digodam.

Berikut adalah tips-tips yang boleh korang amalkan:

1- Guna kata laluan yang kukuh:
 Kebanyakkan sekarang ni orang letak password menggunakan passpharase apa kata korang tukar 
 gunakan pula kata kunci berbentuk hex atau ascii(!@#%^12980008)

2- Gunakan encryption yang baik:
 Rata-rata pengguna wifi di malaysia menggunakan encryption WEP.Pesan admin tukarlah kepada   WPA2-PSK tak kisah la sama ada AES atau tkip kerana WEP/WPA ni sangat lemah dan 99% 'bocor'

3- Disable WPS:
Apa itu WPS? wps ni singkatan kepada wifi protected setup.Lambakan tool atau software dibuat berdasarkan kelemahan wps ni,seperti reaver menyediakan option brute-force wps.

4- Filter Mac Address:
Secara default filter mac address disetkan kepada "off" oleh pengeluar modem.Tetapi teknik ini tak banyak membantu kerana HEKES boleh spoofing mac address client yang lain menggunakan tool macchanger.(sila rujuk tuto bypass mac filter)

5- Sembunyikan SSID:
SSID ni ialah nama wifi korang,dengan cara ini sedikit sebanyak membantu korang apabila hekes nak godam wifi.Untuk hasil yang lebih mantap gabungkan dengan mac filter :D

6- Tukar password dengan kerap:
Disarankan guna kaedah ini sekurang2nya 6bulan sekali.

7- Gunakan tool netcut,tuxcut,mdk3 
Untuk pengetahuan pembaca semua senarai tool diatas untuk memotong 'line' internet pengguna yang lain.Jika korang berasa pelik dengan kehadiran mac address dalam wifi potong je la jangan tunggu lagi hahahah.....(silakan google nama tool tersebut atau request di fanpage NEC )


Posted on Thursday, October 31, 2013 by Newbie3viLc063s

8 comments

Thursday, October 17, 2013


Masalah dengan flash-player di backtrack?
Tergendala untuk menonton filem/sinetron/bla2 di youtube?
Admin akan tunjukkan step by step install flash-player di dalam Backtrack,jom mulakan.

buka terminal terlebih dahulu.

1- root@ZaidiNC:~# apt-get purge flashplugin-nonfree flashplugin-installer gnash gnash-common mozilla-plugin-gnash swfdec-mozilla

Masa Untuk REMOVE addons,plugin:

root@ZaidiNC:~# rm -f /usr/lib/firefox/plugins/*flash*
root@ZaidiNC:~# rm -f /usr/lib/firefox-addons/plugins/*flash*
root@ZaidiNC:~# rm -f /usr/lib/mozilla/plugins/*flash*
root@ZaidiNC:~# rm -f ~/.mozilla/plugins/*flash*so
root@ZaidiNC:~# rm -rfd /usr/lib/nspluginwrapper

Download Flash-Player Yang Latest untuk Ubuntu DISINI dan simpan di directory Desktop.

Time For RE-Install:

root@ZaidiNC:~# cd Desktop
root@ZaidiNC:~/Desktop# mkdir -p ~/.mozilla/plugins
root@ZaidiNC:~/Desktop# mkdir flash
root@ZaidiNC:~/Desktop# mv -f install_flash_player_11_linux.i386.tar.gz flash/
root@ZaidiNC:~/Desktop# cd flash/
root@ZaidiNC:~/Desktop/flash# tar xvfz install_flash_player_11_linux.i386.tar.gz 
root@ZaidiNC:~/Desktop/flash# cp -f libflashplayer.so ~/.mozilla/plugins/

tunggu sehingga pemasangan selesai dan anda boleh melayari youtube semula heheh

-sekian dari zaidi kacak bergaya-

p/s: yang ditandai warna hijau adalah command yang perlu diikut jangan skip step2 hijau.


Posted on Thursday, October 17, 2013 by Newbie3viLc063s

6 comments

Wednesday, October 16, 2013

Assalamualaikum dan selamat malam buat pengunjung blog NEC.
Tiada tuto menarik pon pada malam ni just nak kongsi bersama pembaca sahaja tentang MALWARE.

Malware ni singkatan kepada malicious software.Difahamkan malware sudah wujud sejak 1998 dicipta 
oleh pelajar university,Robert Morris.Pada asalnya malware dicipta untuk menguji kelajuan/saiz internet 
namun ada bug dalam pengaturcaraan Robert dimana malware ini mampu menyalin data pengguna lain tanpa diketahui pengguna lain(background mod).

Malware boleh disebar dengan beberapa cara antaranya:

1- Media komunikasi
2- Media Chatting
3- File attachment
4- Fizik akses(cth;pendrive,floppy,CD)
5- Kelemahan firewall
6- File sharing

Untuk memudahkan pemahaman pembaca admin memberi satu contoh malware sekarang ini diguna pakai ialah Phising(fake login).Phising juga termasuk kategori malware kerana mampu mencuri data pengguna dan data tersebut dihantar kepada pemilik malware tersebut.Matlamat utama malware ialah menggangu keselamatan,merosak,mencuri,dan memanfaatkan sistem.Selain itu phising ini dikenali juga sebagai malicious link yang semakin tersebar pada ketika ini.

Dizaman moden ini pengaturcaraan malware sudah semakin moden dimana anti-virus tidak dapat menjejaki dan mengesan malware yang terdapat dalam sistem.Jangan sangka malware hanya 'berjalan' pada OS windows sahaja kerana malware juga dapat berjalan pada OS linux juga dalam format .deb manakala pada windows berformat .exe.Risiko sesebuah komputer dijangkiti 'kuman' ini sangat tinggi kerana pengguna suka menggunakan program cetak rompak yang tidak ketahui vendornya seperti keygen,loader,crack dan lain2.

CARA MENGATASI JANGKITAN MALWARE:

1- Pastikan browser sentiasa dikemaskini dari masa kesemasa
2- Update anti-Virus
3- Turn ON firewall windows 
4- Jika anda pengguna linux pastikan install firewall juga, kerana tidak dijamin sepenuhnya pengguna linux bebas malware.Admin syorkan gufw atau firestarter.
5- Hindari dari menggunakan Internet Explorer(IE)
6- Jangan click sembarangan pada link yang mencurigakan.
7- Jika anda was-was dengan sesuatu program gunakan VIRUS-TOTAL untuk kepastian.
8- Jangan abaikan masa update.

MENGETAHUI ADAKAH ANDA DIJANGKITI MALWARE:

1- Bagi pengguna Linux gunakan command 'top' dan periksa proses yang ganjil
2- Pengguna Windows pula perlu memeriksa task manager periksa proses yang ganjil yg memakan saiz memori yang banyak.
3- Komputer anda selalu hang/lag/kaku.
4- Tidak dapat Mengakses website anti-virus seperti mcaffe.com
5- Internal harddisk penuh secara tiba-tiba.
6- adobe selalu crash.
7- browser kerap crash.
8- Komputer lambat booting.

ANTI-VIRUS YANG DISYORKAN:

1- Avast
2- Panda Cloud 
3- Malware-byte
4- Kaspersky
5- Process Explorer

p/s: Berhati-hatilah dalam melayari internet kerana "nothing is secure"

-sekian-

Posted on Wednesday, October 16, 2013 by Newbie3viLc063s

4 comments

Monday, October 7, 2013


Assalamualaikum.
Dah lama tak update blog kan huhu rindu tak?
Ok hari ni penulis akan kongsikan cara-cara kongsikan wifi menggunakan Backtrack.
Penulis tengok baru-baru ni banyak orang kongsikan teknik sharing internet dalam windows dan penulis mengambil keputusan untuk cuba sendiri dalam Backtrack.Jom mulakan.

Yang pertama mestilah setting dahulu wireless router

1- interface wlan0 SSID = NEC
2- ipadd=dhcp=192.168.1.2

Pada contoh kali ni penulis menggunakan Ubuntu 12.04 dan Backtrack sebagai contoh:

Aktifkan wlan0 pada Backtrack
root@ZaidiNC:~# ifconfig wlan0 up
root@ZaidiNC:~# iwconfig wlan0 essid NEC key off
root@ZaidiNC:~# dhclient

ok sekarang penulis akan request ARP di router dan ip 192.168.1.6 muncul dan tersambung seperti biasa.

sekarang kita aktifkan pula ethernet pada Backtrack untuk diberikan kepada Ubuntu
root@ZaidiNC:~# ifconfig eth0 up
root@ZaidiNC:~# ifconfig eth0 192.168.1.6 netmask 255.255.255.0

Sekarang kita akan jalankan fungsi router di Backtrack:
root@ZaidiNC:~# echo 1 > /proc/sys/net/ipv4/ip_forward
root@ZaidiNC~# iptables -t nat -A POSTROUTING -o wlan0 -s 192.168.1.0/24 -J MASQUERADE

Network sudah dikongsi pada desktop Ubuntu selesai proses ini.Sekarang giliran Ubuntu pula untuk di setting supaya 'connecting'nya sempurna melalui UTP pada Backtrack:

root@Ubuntu:~# ifconfig eth0 up
root@Ubuntu:~# ifconfig eth0 <ip_eth0> netmask 255.255.255.0
root@Ubuntu:~# route add default gateway <ip_eth0_backtrack>

sekian sahaja dari saya ./Ahmed
#sila tukar perkataan yg ditandai warna merah


Posted on Monday, October 07, 2013 by Newbie3viLc063s

4 comments

Monday, August 12, 2013

Berbalik lagi cerita tentang vpn  , kini pihak Sumrando telah menamatkan versi beta dan bertukar versi online but under the radar . Ha ? apakah maksudnya . Jangan tanya apa maksud kerana penulis sendiri tak tahu mengenainya yang penting ianya percuma .


Seperti biasa mana2 servis vpn pasti ada percuma untuk versi percubaan , pihak sumrando pula telah menawarkan kuota percuma sebanyak 10Gb untuk sebulan (30hari) dan akan renew 10Gb untuk bulan seterusnya . Pada penulis ia sangat la cukup kerana jika nak dibandingkan dengan servis vpn lain ada yang menawarkan 100mb , 300mb , 500mb tanpa renew untuk bulan seterusnya .


Jangka hayat data kita di server mereka penulis tidak tahu kerana tiada pemberitahuan mengenainya yang pasti data kita akan menggunakan 128-bit encryption dan ia hanya support windows. Jika korang ingin uji pandu di terowong mereka sila daftar disini untuk maklumat selanjutnya sila pergi ke laman web mereka ~ > SumrandoVpn


Video Preview


Cekidot ~>

Posted on Monday, August 12, 2013 by Newbie3viLc063s

4 comments


Assalamualaikum dan Selamat Hari Raya ^^ 
Seperti dijanjikan malam ni admin akan menunjukkan tutorial stenografi.

Apa itu stenografi?
Stenografi ialah satu teknik menyembunyikan mesej/pesanan sesuatu cara yang amat halus sehinggan pesanan yang hendak disampaikan tidak dapat dibaca oleh sembarangan orang melainkan si penerima dan si pengirim.Stenografi ni mempunyai sejarahnya tersendiri iaitu dicetuskan oleh bangsa yunani purba apabila raja Herodotus mengirim mesejnya kepada suatu daerah dengan membotakkan seorang budak dan menulis dibelakang kepala budak tersebut.Jika rambut budak itu sudah tumbuh dia terus diutuskan kepada daerah yang ditetapkan.Jelas?

Pertama install dahulu steghide caranya buka terminal dan taip:
# apt-get install steghide

1- Buat satu folder dan rename sebagai test (atau apa2 yang anda suka)
2- Isikan gambar dan mesej anda dalam folder test (rujuk gambar)

text mesej tu untuk kita bind dalam gambar

2- Buka terminal dan taip perintah :

# steghide embed -cf black.jpg -ef mesej.txt 

Anda akan diminta password sebagai kata kunci disini admin pilih nec:

siap!!

Cara membaca mesej dari gambar stenografi:

1- Padam dahulu mesej.txt dari folder test (jika test di laptop sendiri)
2- Masukkan perintah :

# steghide extract -sf black.jpg  

Dan secara automatik sebuah text baru akan muncul iaitu mesej.

jangan lupa masukkan password!

3- Periksa folder.


berjaya jugak kita membaca mesej dari gambar tersebut.


*Note:  
Cara ini juga digunakan oleh tentera,hacker,perisik dan lain2 untuk menyampaikan mesej rahsia.


-Sekian-


Posted on Monday, August 12, 2013 by Newbie3viLc063s

6 comments

Sunday, August 4, 2013

Assalamualaikum dan salam jumaat kepada semua pembaca , pejam celik pejam celik dah nak sampai kita ke penghujung ramadhan . Semoga ibadah kita diterima oleh yang Maha Pencipta ;) Dengan kesempatan admin pada hari ini , admin ingin kongsikan kepada anda bagaimana untuk setup localhost anda di ubuntu . Sebelum itu , pengguna windows jgn risau tutorial setup localhost untuk windows akan menyusul . Tutorial ini admin dapat daripada sebuah website berbahasa inggeris , tp admin akan translate kan okeyy .

Lengkah pertama : Installing apache

Buka terminal anda dengan menggunakan shotcut di keybord anda ctrl + alt + T . Jalankan perintah ini di terminal .

sudo apt-get install apache2

Masukan password root anda dan enter , kemudian type y untuk pengesahan installation apache .

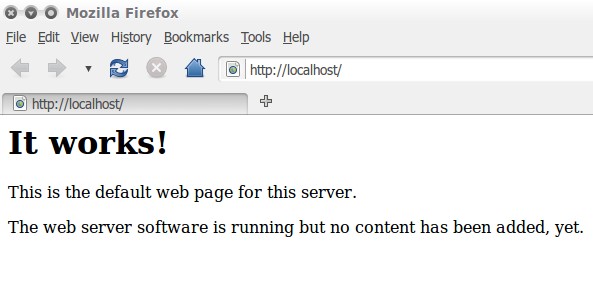
Selepas selesai install , buka browser anda dan type http://localhost . Jika anda lihat ia tertulis " It Works " bermakna apache anda telah berjaya di install dan berjalan ;)


Langkah kedua : Installing php

Buka terminal anda dan jalankan perintah ini 

sudo apt-get install php5 libapache2-mod-php5

Teken enter untuk confirm php installation . 

Selepas selesai menginstall php , anda perlu restart apache dengan menggunakan perintah ini

sudo /etc/init.d/apache2 restart 

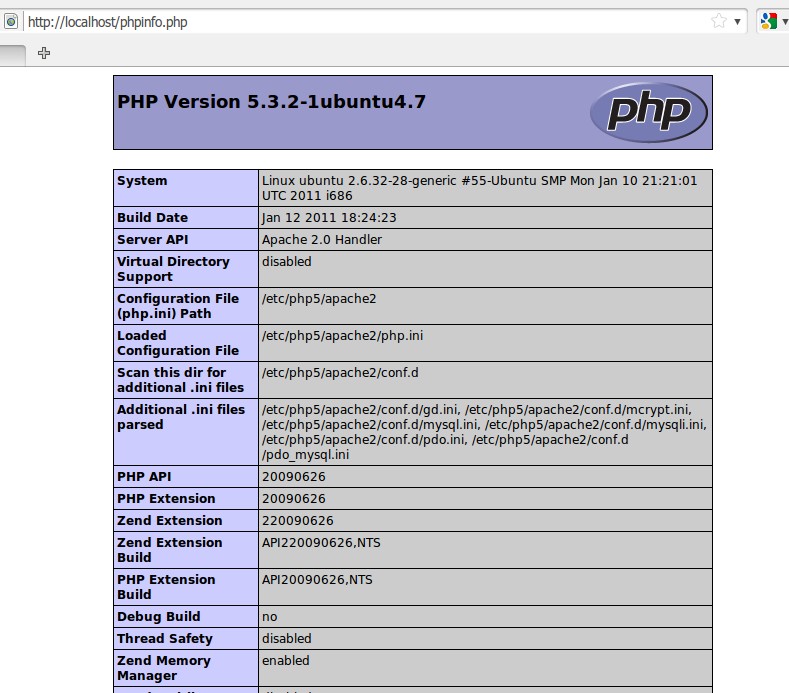
untuk menguji php anda , jalankan perintah ini untuk buat satu file php .

sudo gedit /var/www/phpinfo.php  masukan password dan satu blank document akan kuar . type code di bawah dan save .

<?php phpinfo() ?>

kemudian pergi ke browser anda dan type http://localhost/phpinfo.php


Langkah ketiga : Installing MySql

Buka termianl dan jalankan perintah ini 

sudo apt-get install mysql-server 

Masukan kan password dan tekan y

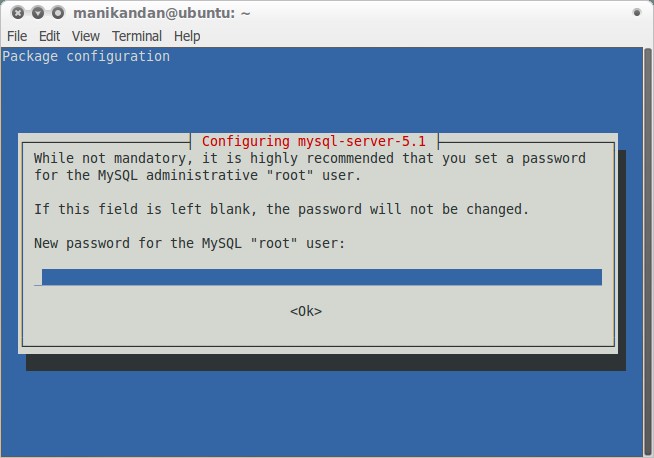
Anda akan diminta untuk memasukan password mysql anda . 


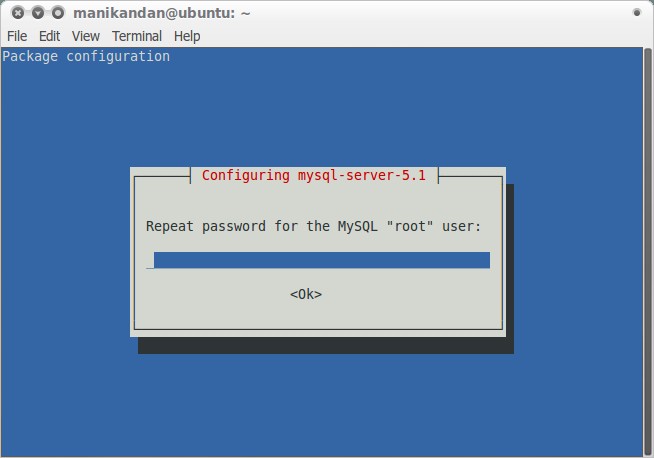
Masukan sekali lagi untuk pengesahan .


Semudah 1 2 3 , hahaha :D Selemat mencuba !

Tutorial dialih bahasa dari : http://connectwww.com/


Posted on Sunday, August 04, 2013 by Newbie3viLc063s

7 comments


Mungkin sebahagian besar dikalangan kita masih belum tahu apa itu port dan kegunaannya.Pada petang ni admin akan jelaskan serba sedikit tentang Port dan kegunaannya.

Dalam protocol jaringan TCP/IP,sebuah port adalah mekanisma yang membolehkan sebuah komputer untuk menyokong beberapa sesi koneksi(perhubungan jaringan).Port dapat juga dapat mengenalpasti proses tertentu di mana sebuah server dapat memberi layanan kepada client.Port terdiri dengan angka 16bit.

Port Standard dan kegunaan:

1-19: port jenis ini ialah merupakan protocol,sebahagian besar port ini tidak diperlukan dan tidak boleh diganggu

20- port ftp-data aktif dengan jaringan koneksi FTP(File Transfer Protocol).FTP pada port ini menggunakan dua jenis port berlainan 21 adalah port kawalan dan port 20 sebagai port masuk.FTP pasif tidak menggunakan sama sekali 20

21- Port client pada FTP ketika FTP server diakses

22-Port SSH(Secure SHell) standard namun diubah atas dasar keselamatan

23-telnet server

25- SMTP port atau dikenali mail port server

37- Port pelayan waktu

53-Domain Name Server 

67(UDP)-BOOTP atau DHCP(port server)

68(UDP)-BOOTP atau DHCP port client

69- Trivial File Transfer Protocol

79- Port finger digunakan untuk mengetahui tentang info sistem

80- Port umum.kebanyakan sudah tahu(www dan http)

81- Port web alternatif ,ketika port 80 diblock secara automatik 81 akan mengganti cth:facebook.com

98- administrator akses kepada web linuxconf port

110- POP3 Port 

111- sunrpc(Sun Remote Procedure Call)

113- auth port server (seperti IRC dan SMTP)

119- News Server Port.Port ini sangat jarang digunakan

123- Network Time Protocol

137-139: NetBIOS(SMB)

143-IMAP(Interim Mail Access Protocol)membolehkan korang membaca email yang ada pada server sedikit berbeza pada POP

161- Simple Network Management protocol.Lebih umum digunakan pada router 

177- X Display Management Control Protocol

443- HTTPS protocol keselamatan

465- SMTP dan SSL

512(TCP)- Remote Execution

513- Login port

512(UDP)- Protocol mail untuk pengumuman 

514- Daemon Syslog Port 

515- Untuk mencetak Port server

587- Mail Submission Agent(MSA),merupakan port yang sebahagian besar disokong oleh Mail Transfer Agent

631- Daemon untuk keperluan printing 

635- mountd,sebahagian dari NFS

901- Port yang digunakan untuk pengelolaan web

993- IMAP melalui SSL

995- POP melalui SSL

1024- unpriviliged port yang pertama yang dijalankan secara dinamik oleh kernel untuk apa-apa aplikasi.Aplikasi yang lain umumnya menggunakan unpriviliged port atas 1024.

1080- Socks Proxy Server

1433- MS SQL port server

2049- Network File Service Daemon port

2082- Port untuk cPanel

2096- Port yang digunakan untuk aplikasi webmail cPanel

2086- Port untuk pengurusan WHM(Web Host Manager)

3128- port server proxy squid

3306- Port server MySQL

5432- Port server untuk PostgreSQL

6000- X11 TCP port untuk remote.

6346- Gnutella(bukan nutella)

6667- Internet Relay Chat Daemon(IRCD)

6699- Napster

7100-7101: sebahagian font server menggunakan port jenis ini

8000-8080: Common web cache dan port server proxy web.

10000- port webadmin dalam pengurusan webnya

sekian sahaja dari saya dan selamat Hari Raya 


Posted on Sunday, August 04, 2013 by Newbie3viLc063s

10 comments

Sunday, July 28, 2013


Assalamualaikum dan selamat pagi kepada semua pembaca terutamanya linux users , mungkin anda ada masalah untuk download video dari utube . kalau pengguna windows , mereka boleh menggunakan IDM dan sebagainya . okey caranya mudah dengan menggunakan youtube-dl tapi apa itu youtube-dl ? youtube-dl ialah program command-line yang ringkas yg membolehkan pengguna download video dari youtube dengan mengguna kan command line .

Posted on Sunday, July 28, 2013 by Newbie3viLc063s

7 comments

Thursday, July 18, 2013

Di dalam komputer anda mungkin banyak folder dan file yg disembunyikan . Untuk view file tersebut anda boleh menggunakan beberapa cara .

Posted on Thursday, July 18, 2013 by Newbie3viLc063s

6 comments